极安寻迹威胁诱捕与反制平台

集诱饵布设、端侧反制与溯源取证于一体,记录攻击行为并关联网络、设备与活动线索,支持对接 AI 智能体开展告警研判与溯源分析。
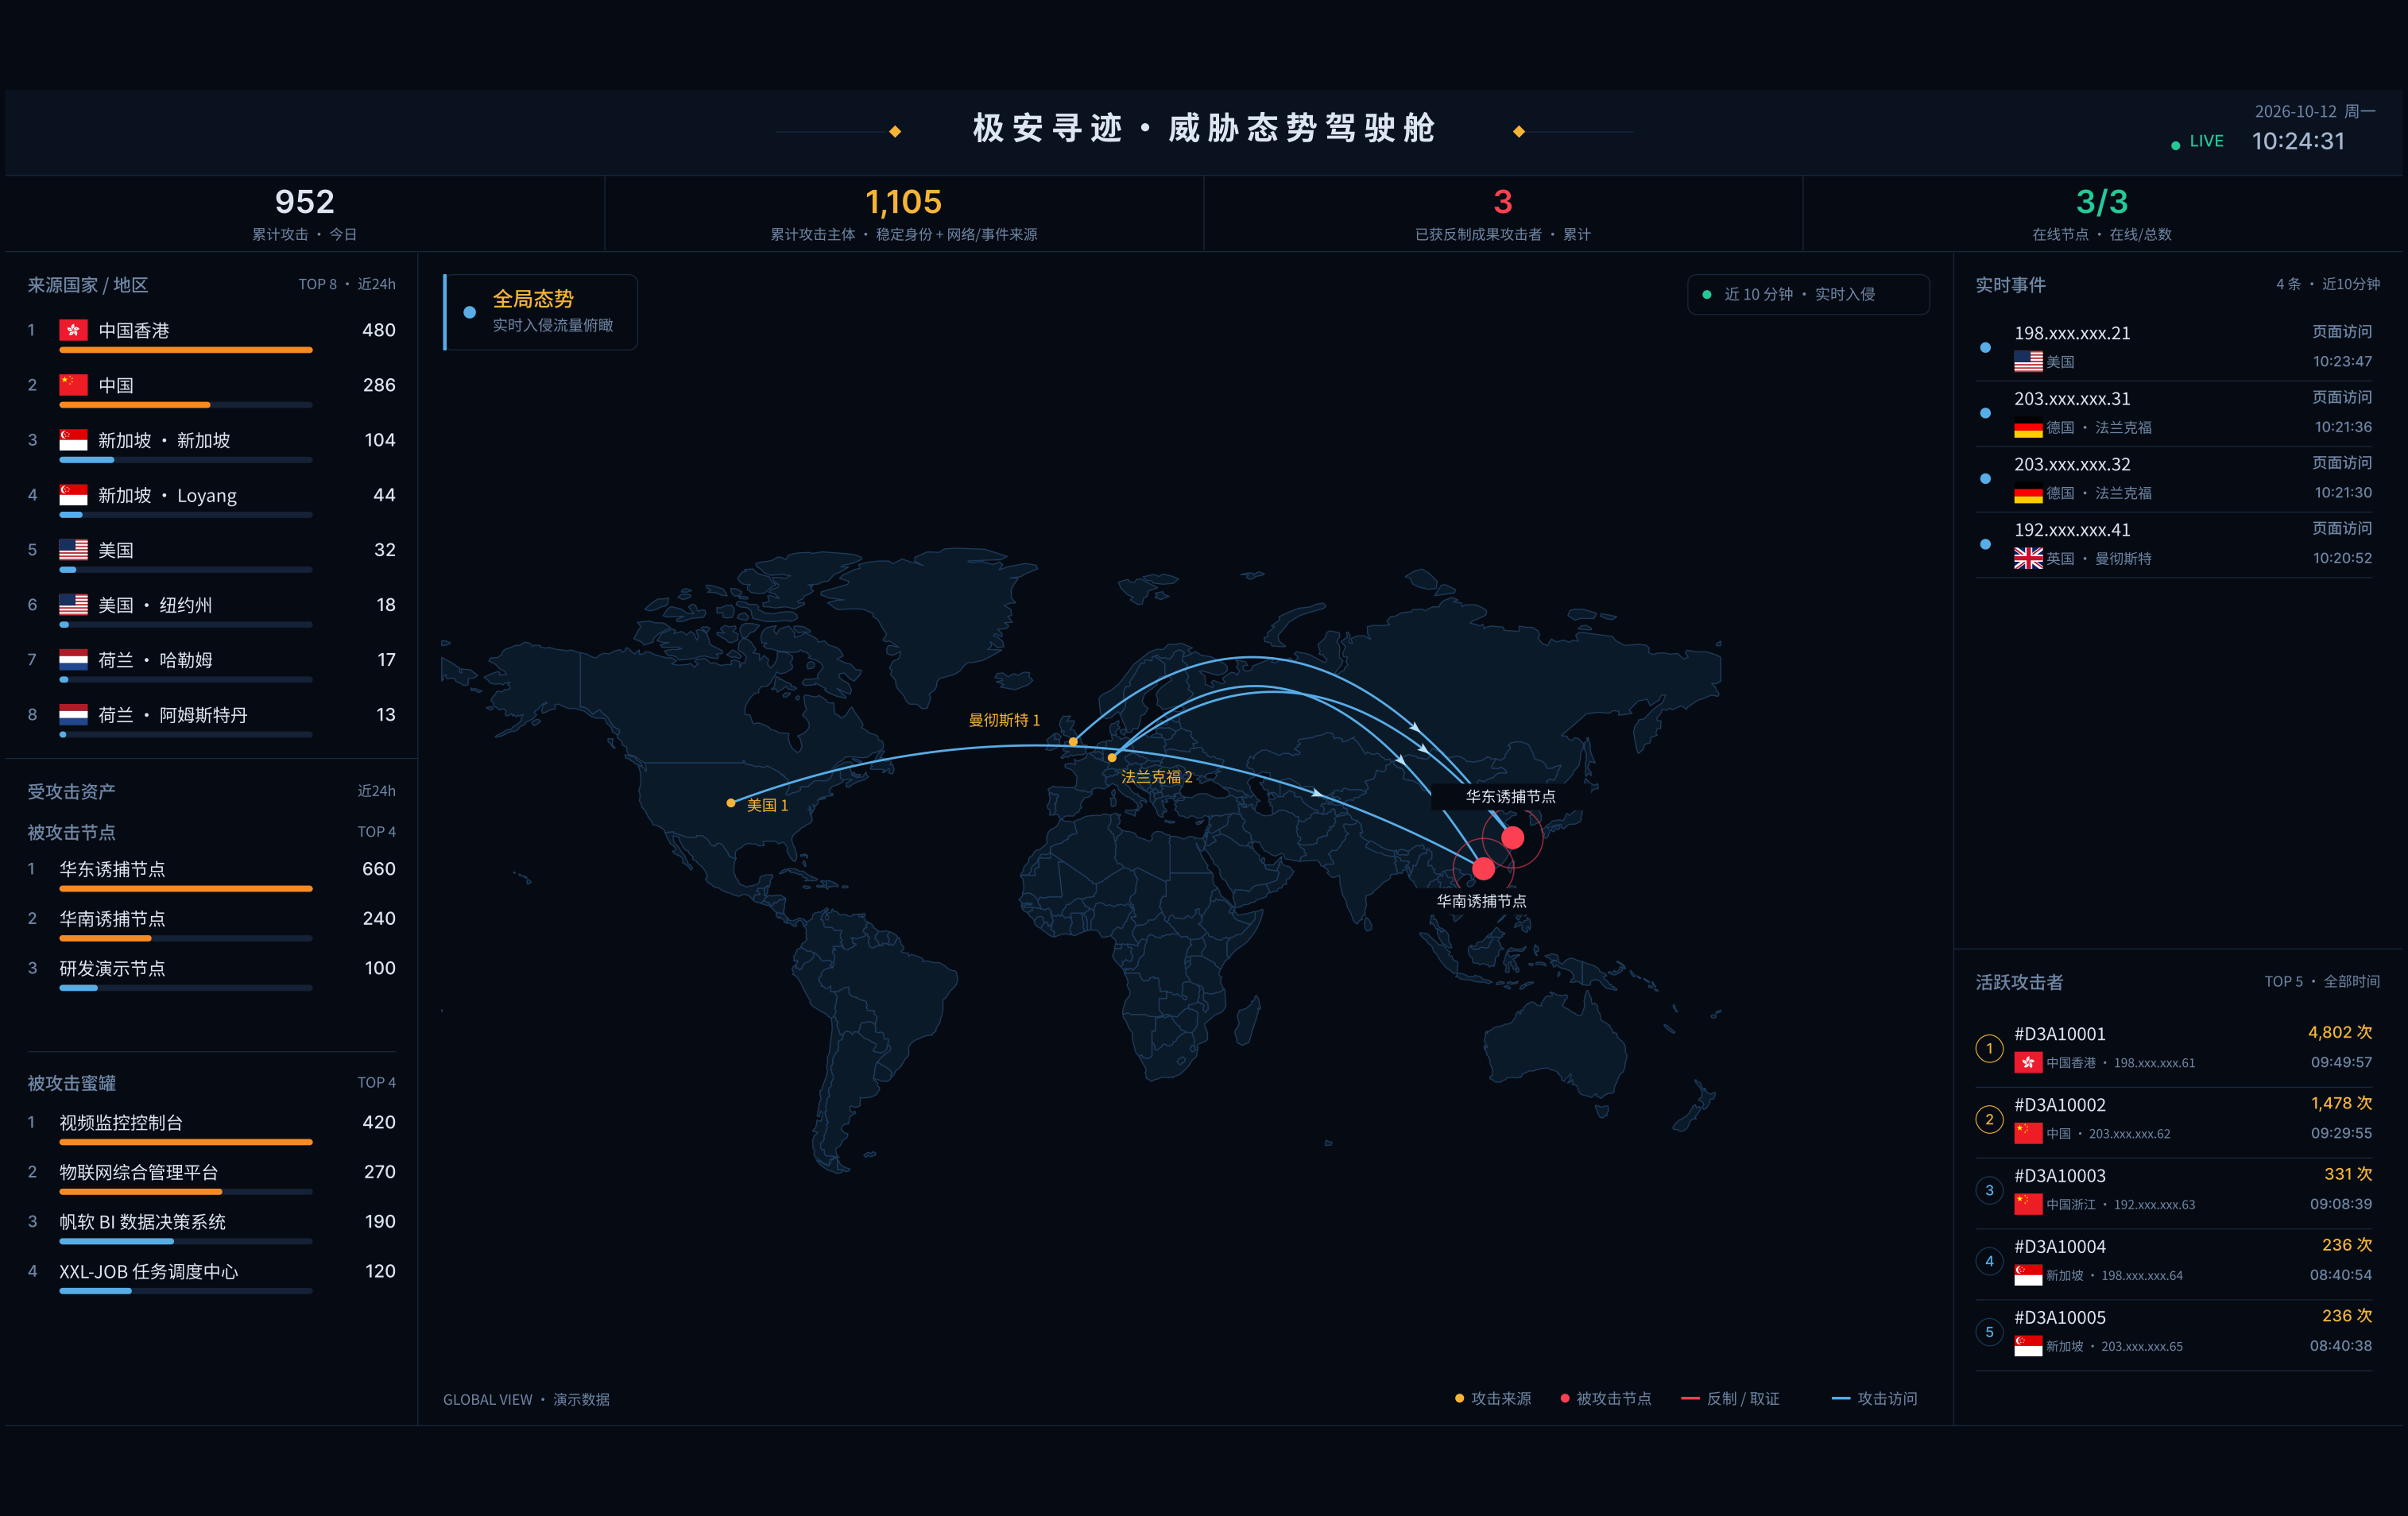
极安寻迹威胁态势驾驶舱,以演示数据展示攻击来源、受攻击节点、全球访问态势与实时事件

重点能力

集威胁诱捕、攻击者画像研判与主动溯源反制于一体

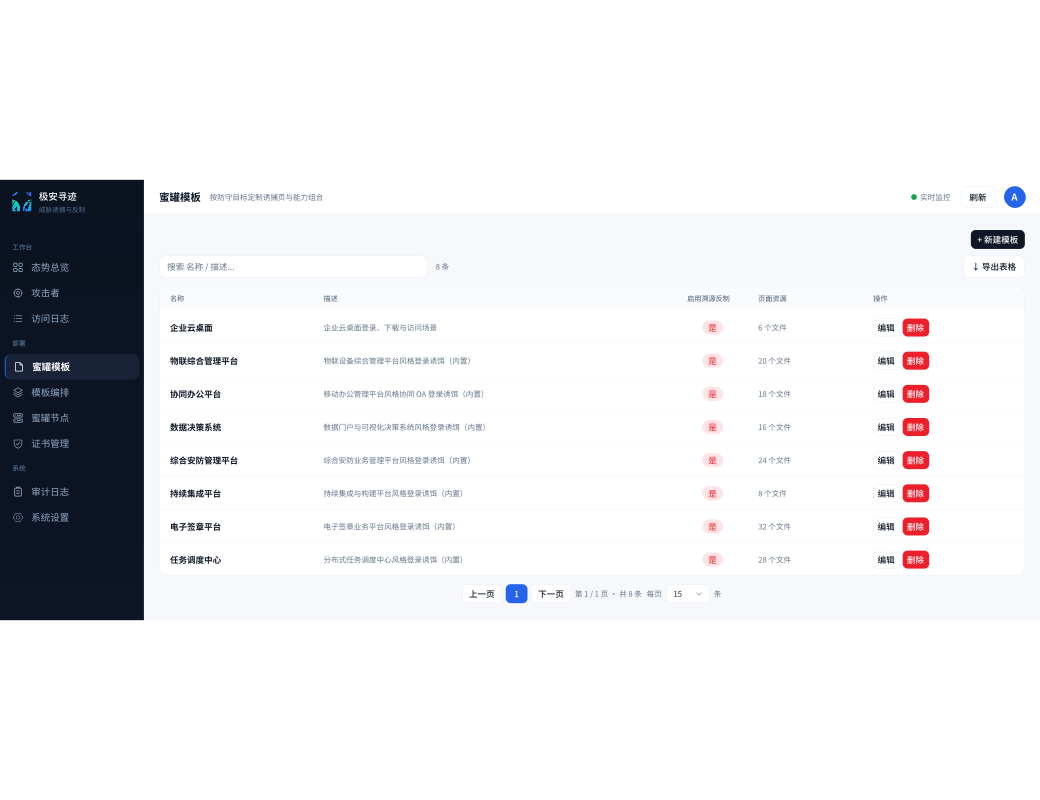
极安寻迹威胁诱捕界面,以演示数据展示蜜罐模板列表、资源数量及溯源反制配置状态

威胁诱捕

  • 提供内置业务模板,支持上传整站页面生成自定义诱饵模板,模拟登录页与业务交互以捕获漏洞探测、资产踩点等可疑行为。
  • 集中记录蜜罐节点的 HTTP 访问行为,查看请求路径、响应状态与原始请求,为调查保留行为依据。
  • 按模板组编排并下发诱捕入口,通过本机与分布式节点适配企业互联网及内网的不同暴露位置。
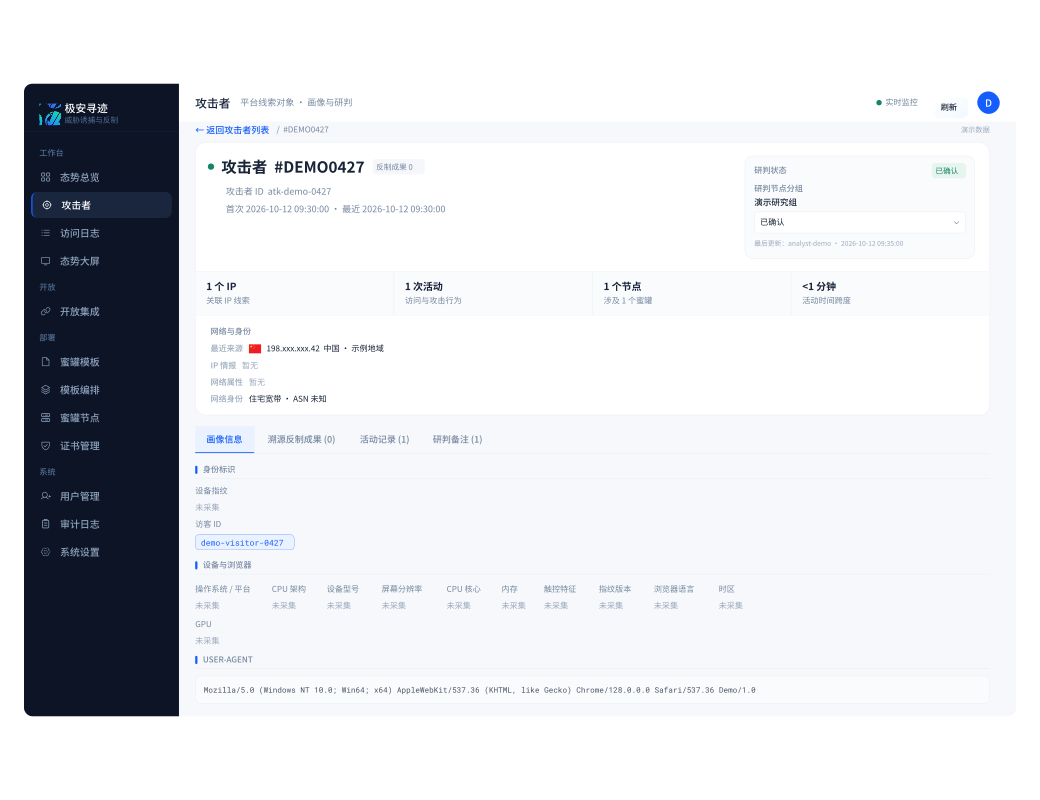
极安寻迹攻击者画像研判界面,以演示数据展示平台线索对象、关联 IP 与活动统计、研判状态及未采集的设备字段

攻击者画像研判

  • 汇聚设备、浏览器、网络与活动记录,关联访问节点和 IP 线索,形成可供调查的攻击者画像。
  • 结合 IP 威胁情报、风险评分与活动关系,辅助判断可疑访问的来源及威胁特征。
  • 通过待研判、已确认、已忽略状态与多人协作备注,记录分析结论并跟进调查进展。
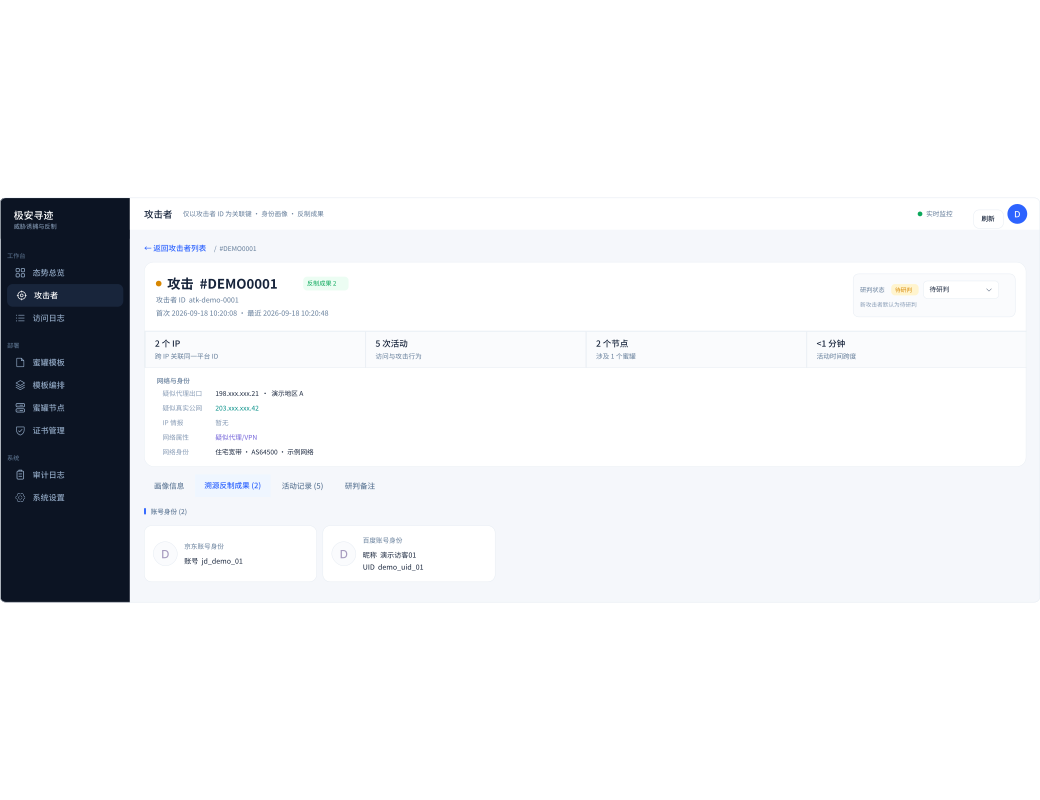
极安寻迹身份线索取证界面,展示示例攻击者的网络线索、活动摘要与已采集账号成果

身份线索取证

  • 汇集已采集的账号、身份与设备线索,关联访问活动和网络信息,为攻击溯源提供调查依据。
  • 结合已采集的取证成果与活动记录查看事件上下文,辅助复核线索之间的关联。
  • 为证据附加 SHA-256 哈希以供一致性校验,整理取证成果并输出溯源报告与证据包,支撑后续研判与处置。
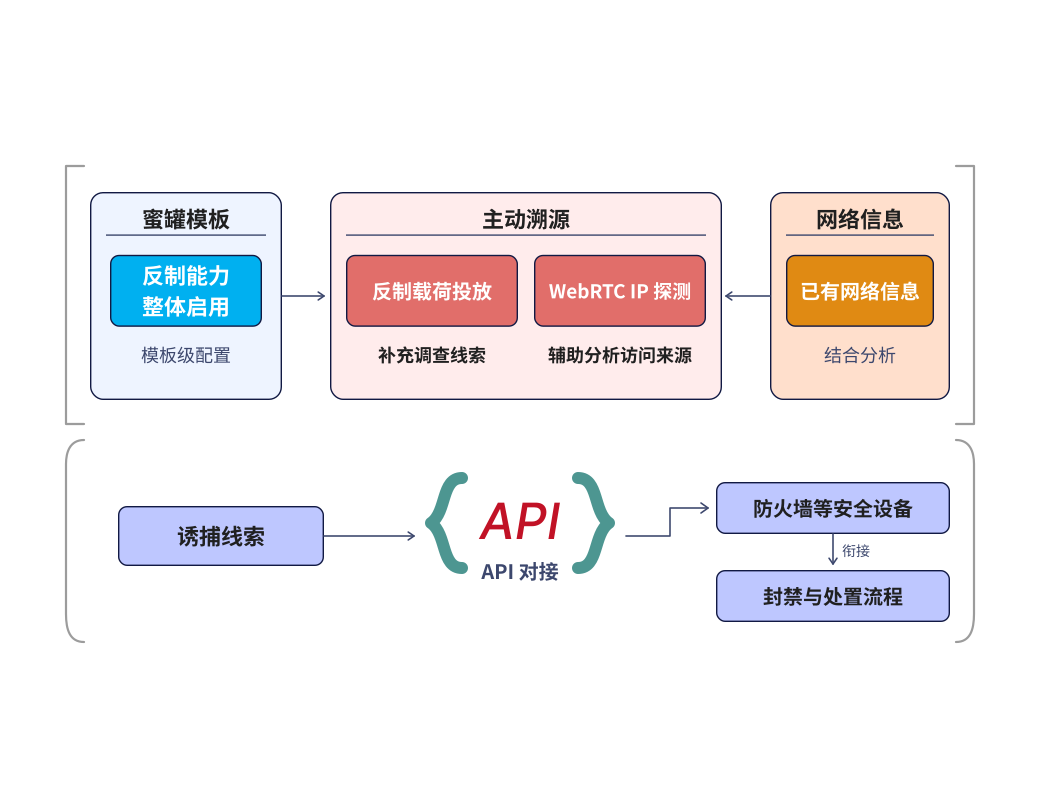
极安寻迹主动溯源反制机制图,展示模板整体启用反制、网络线索辅助来源分析,以及 API 对接安全设备和处置流程

主动溯源反制

  • 按蜜罐模板配置启用反制能力,支持反制载荷投放,为主动溯源补充调查线索。
  • 支持 WebRTC IP 探测,结合已有网络信息辅助分析访问来源。
  • 通过 API 对接防火墙等安全设备,将诱捕线索衔接到封禁与处置流程。

应用场景

攻击溯源

汇聚身份线索、设备与网络信息及活动记录,支撑攻击行为调查与溯源研判。

漏洞利用捕获

通过内置与自定义业务模板模拟关键系统,捕获漏洞利用行为与潜在 0day 利用线索。

安全设备联动

通过 API 对接防火墙等安全设备,支持自动化封禁与处置。

AI 辅助审计与研判

通过 MCP 接入 AI Agent 客户端,以交互方式辅助告警事件审计与研判。

核心优势

威胁诱捕

通过逼真登录页与业务交互诱使攻击者主动暴露,记录蜜罐节点的 HTTP 请求级行为。

关联线索与证据

结合设备指纹、身份线索和 IP 威胁情报形成攻击者画像,以证据哈希校验和协作研判支撑调查处置。

灵活部署与联动

通过模板编排和分布式节点适配不同暴露面,结合 API、MCP 与多渠道通知衔接现有安全运营流程。

极安科技,致力于成为客户信赖的安全伙伴