常态化渗透测试
围绕企业核心业务、接口与鉴权流程开展持续验证,发现越权访问、跨租户未授权等隐蔽业务逻辑缺陷
以 AI 大模型驱动自主渗透与攻击验证,面向授权目标规划并动态调整验证路径,覆盖渗透测试、红队验证和 CTF 场景,输出可复核的成果与证据。
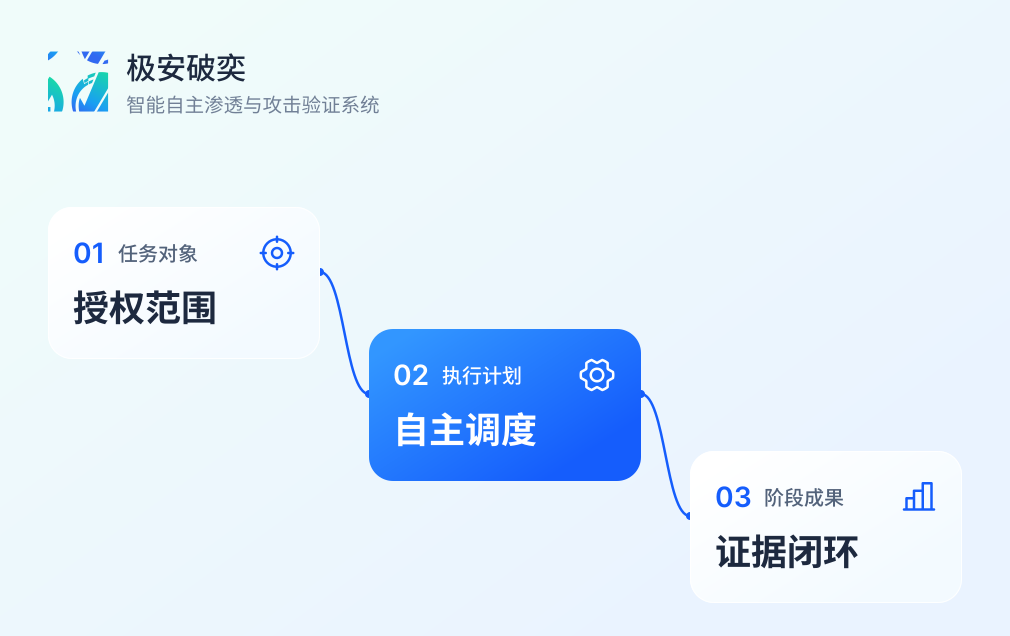
在真实的攻击者敲门之前,先让「破奕」走完全程
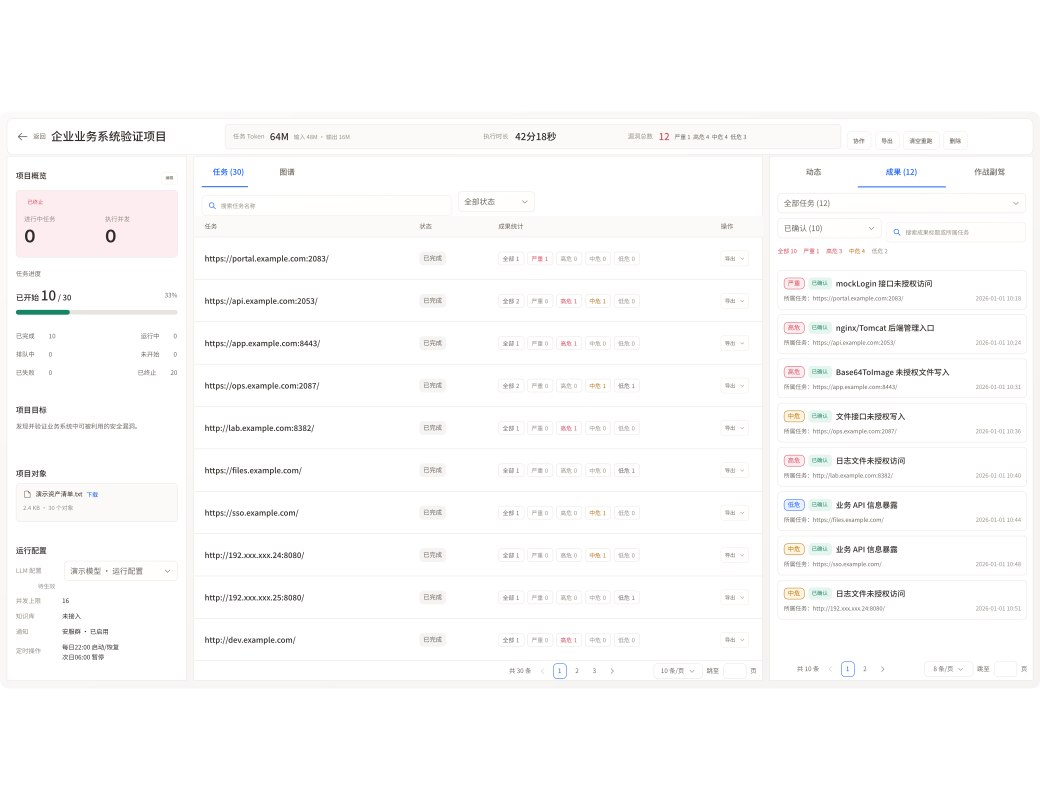
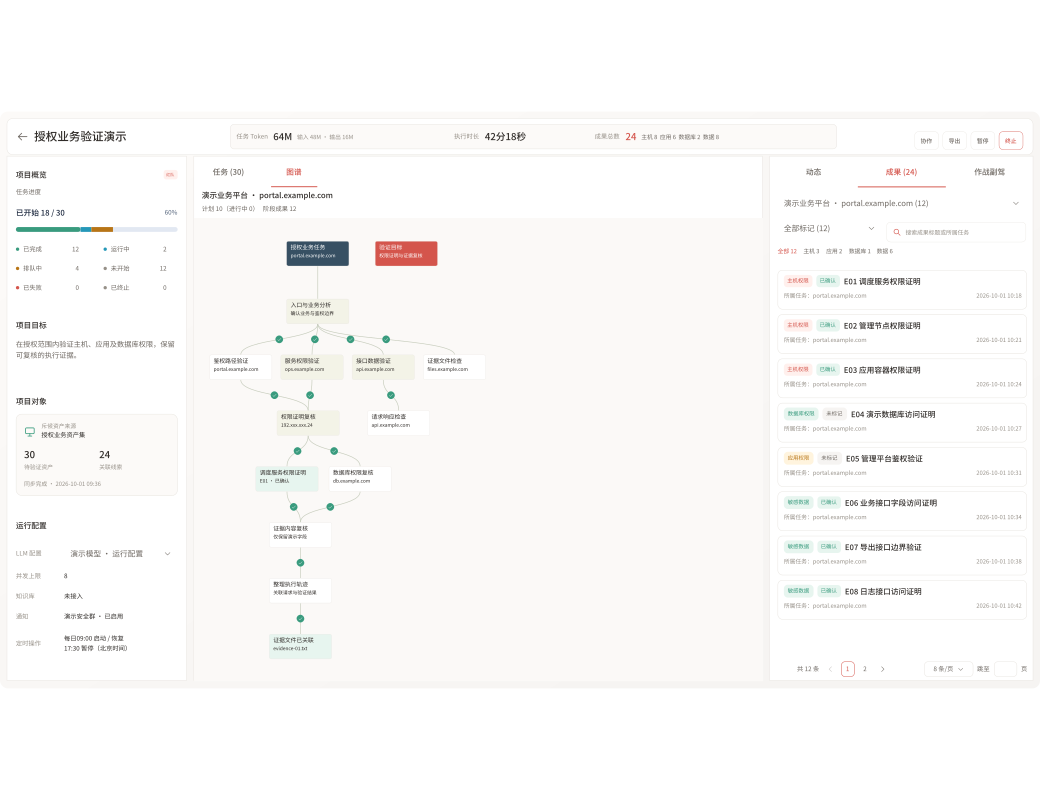
支持覆盖模式与达成模式,适配不同测试目标。
围绕企业核心业务、接口与鉴权流程开展持续验证,发现越权访问、跨租户未授权等隐蔽业务逻辑缺陷
在授权演练中根据目标反馈动态调整测试路径,验证单点突破与纵深攻击链,辅助评估防御有效性
在达成模式下自主拆解解题目标,开展代码分析与验证脚本编写,生成包含推导过程的 Writeup 报告
无需依赖内置漏洞规则库与固定 PoC,从业务上下文和实时反馈出发持续推进测试,减少人工逐步操作与重复验证投入。
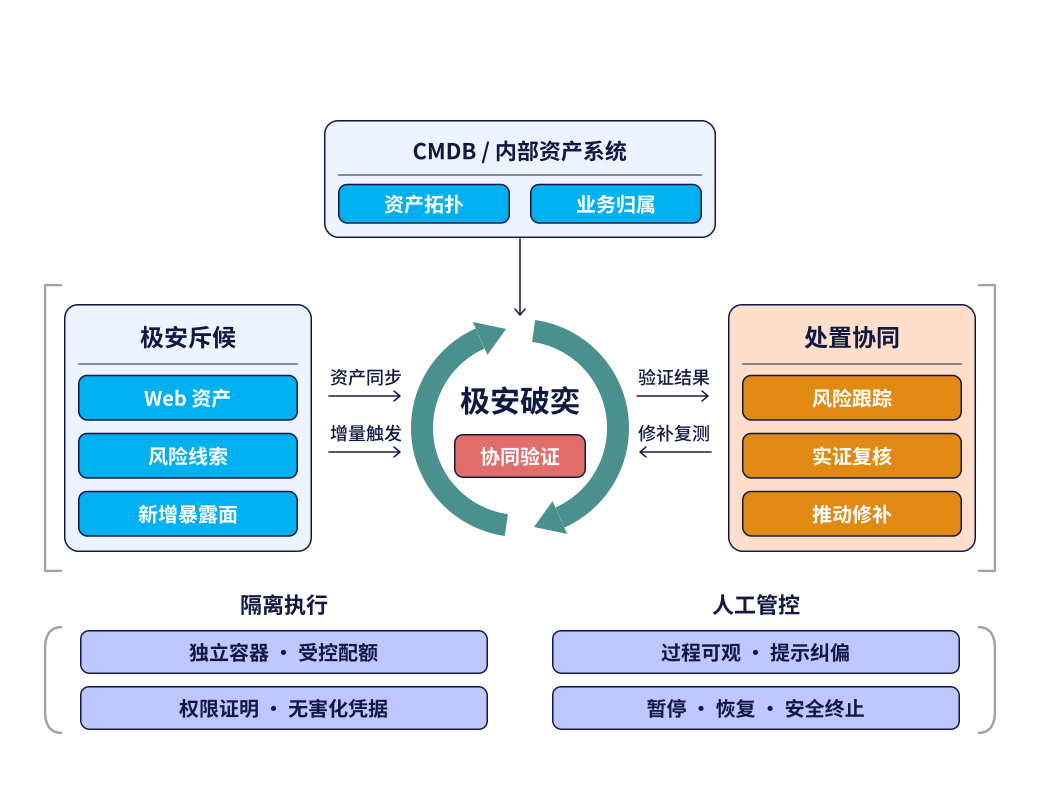
与极安斥候协同,将暴露面发现、自动化实证、修复跟进与闭环复测衔接起来,持续检验变化中的企业防线。
支持独立部署、手动单目标输入及批量 TXT 清单导入;可接入主流商业模型或自建大模型接口并在运行期热切换。验证以权限证明与无害化凭据为边界,配合隔离执行与人工干预控制测试过程。