极安斥候攻击面安全管理平台

该平台是一款集全维测绘、风险感知与智能运营于一体的新型攻击面安全管理系统,支持从攻击者视角对企业互联网、内网及专网资产进行常态化、实战化、智能化深度发现与风险排查。支持对接 AI 智能体,进行自动化暴露面分析整理与漏洞跟踪。
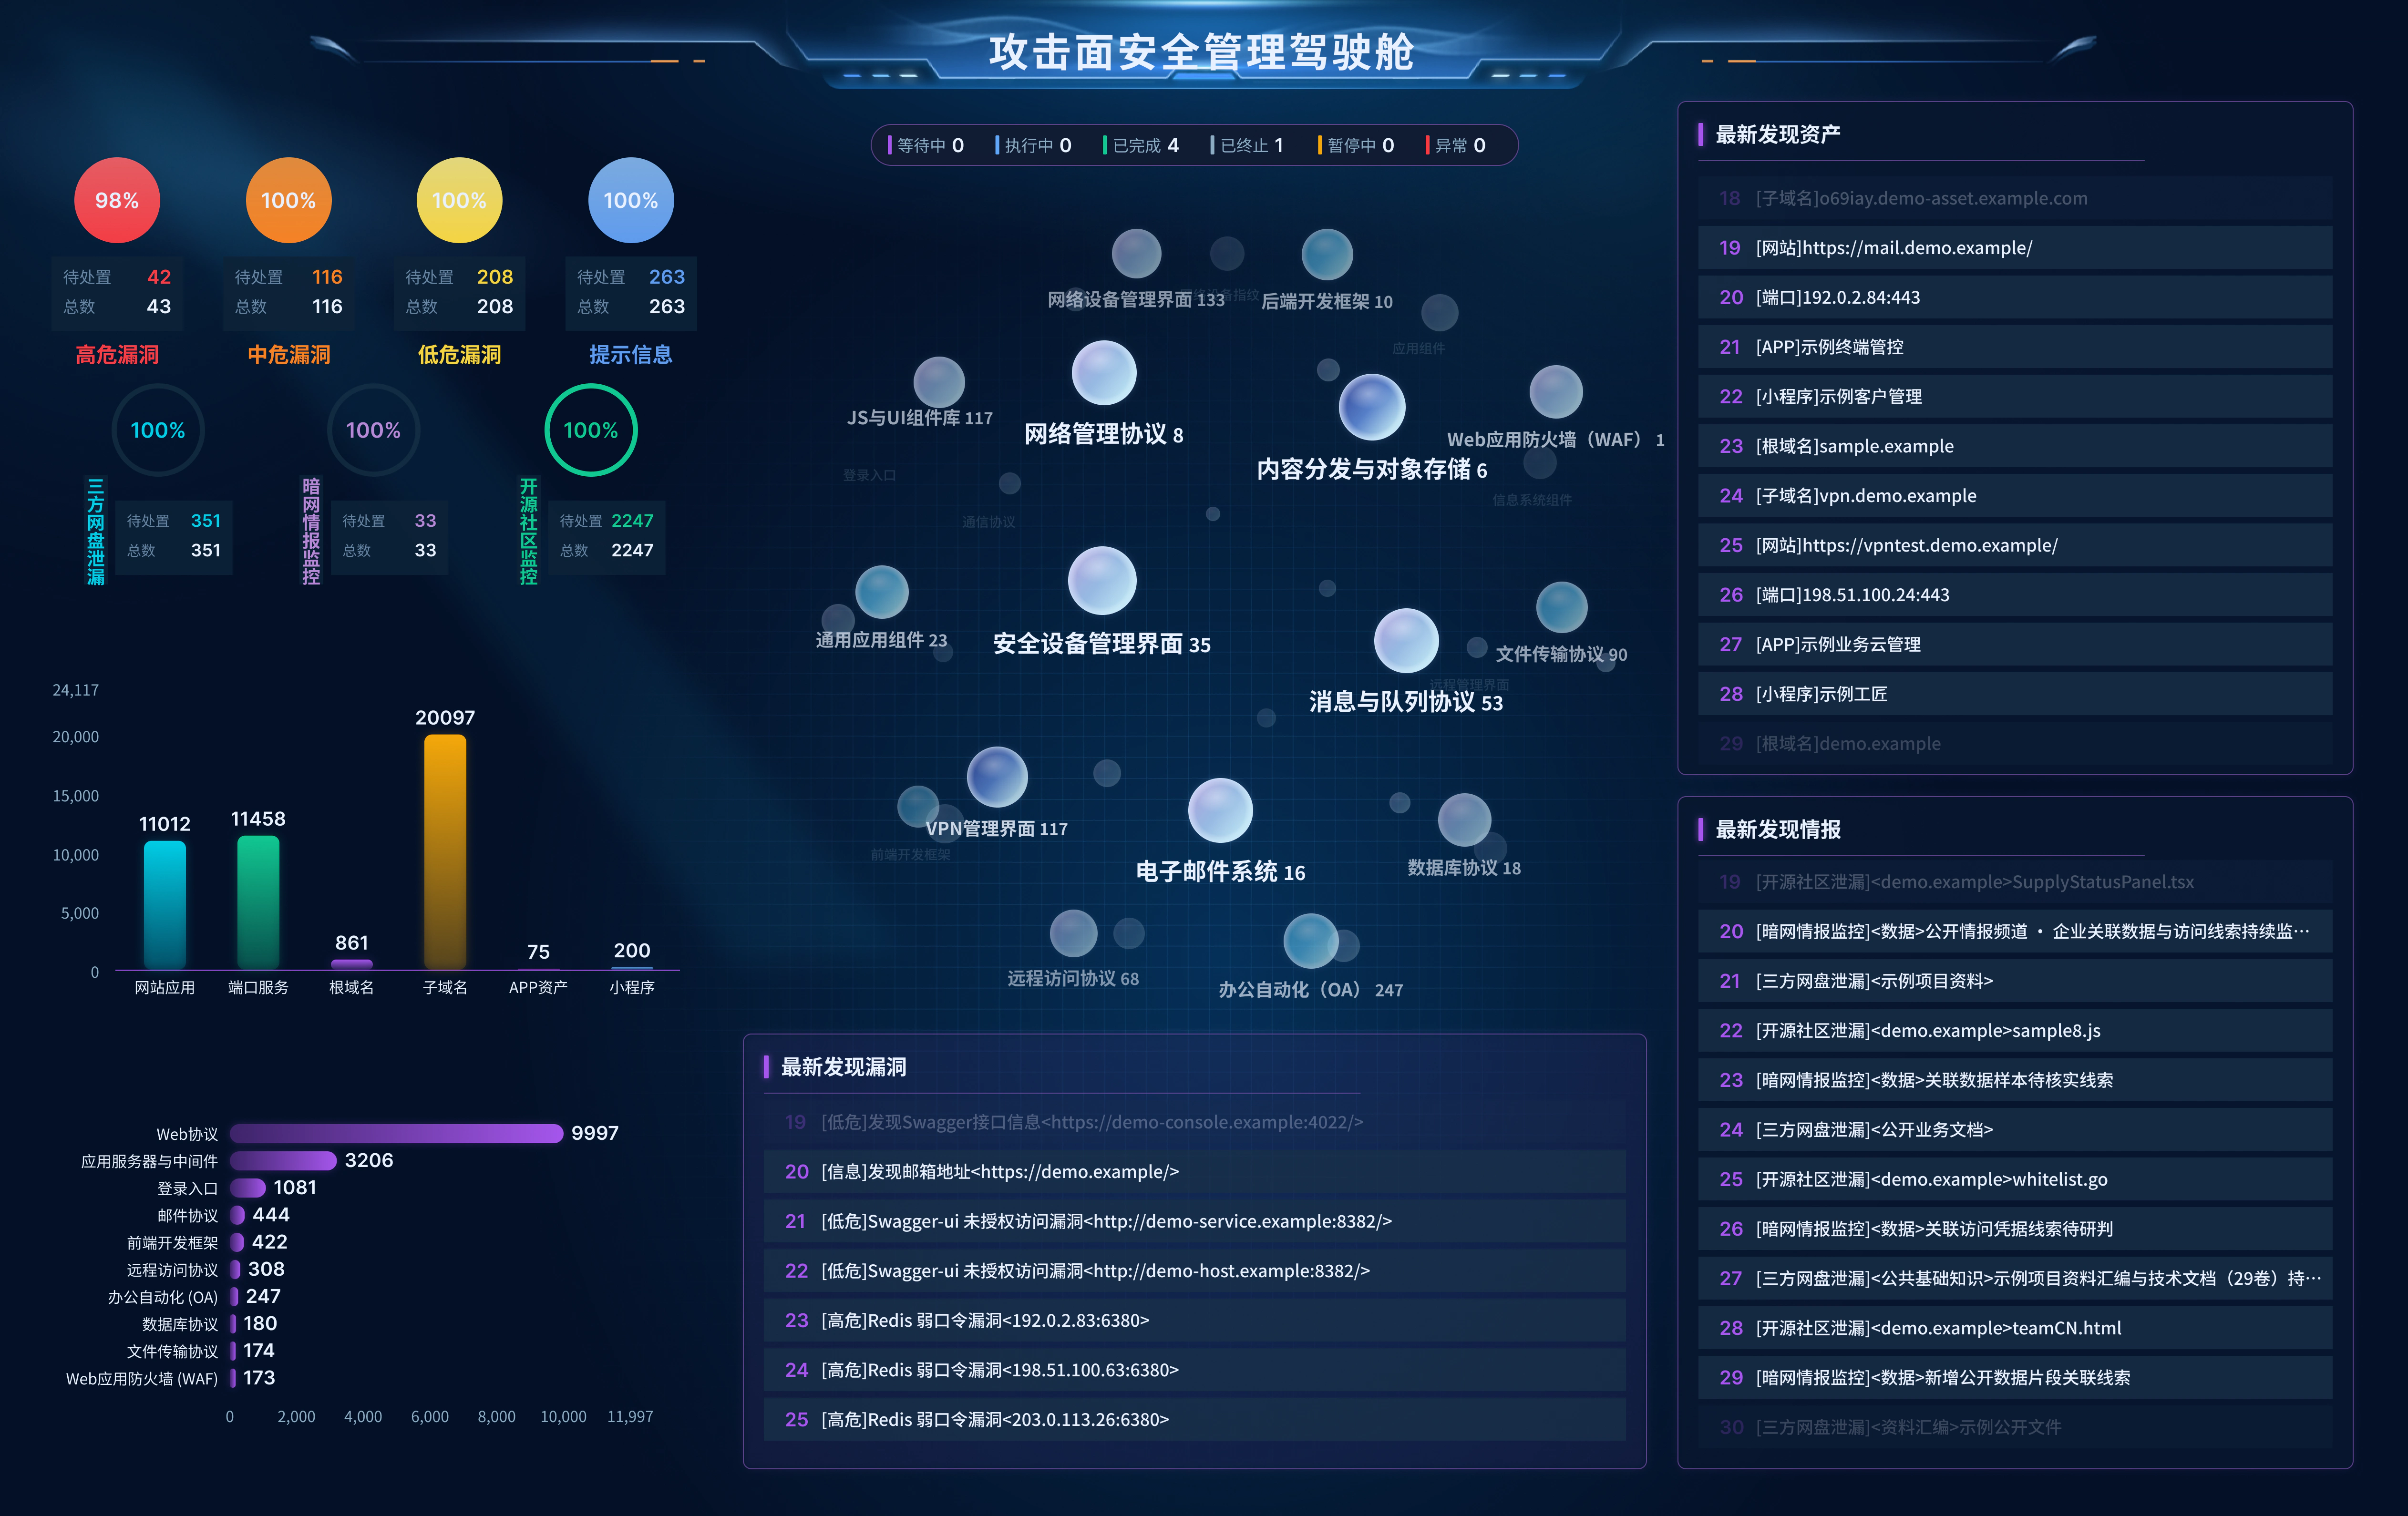
极安斥候攻击面安全管理驾驶舱,展示资产分布、风险等级、技术类别与最新发现

重点能力

持续收敛暴露面与风险处置

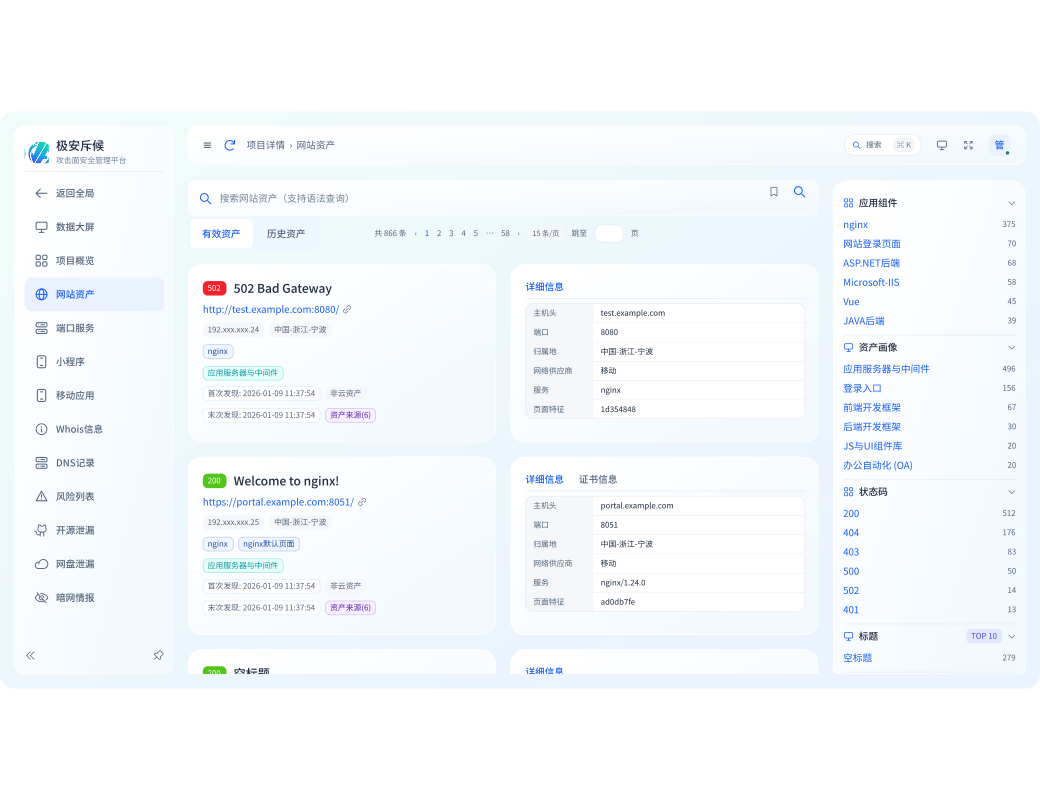
极安斥候资产暴露面界面,展示示例网站资产、技术指纹、资产画像、发现时间及多维筛选

资产暴露面

  • 统一发现应用系统、端口服务、APP、小程序及根域名、子域名资产,集中梳理企业对外暴露的业务入口。
  • 通过子域名、HTTPS 证书与组织信息关联发现资产,补充仅靠已知地址难以掌握的暴露面线索。
  • 结合组件标签、指纹特征与资产画像进行多维检索筛选,定位目标系统及其技术特征。
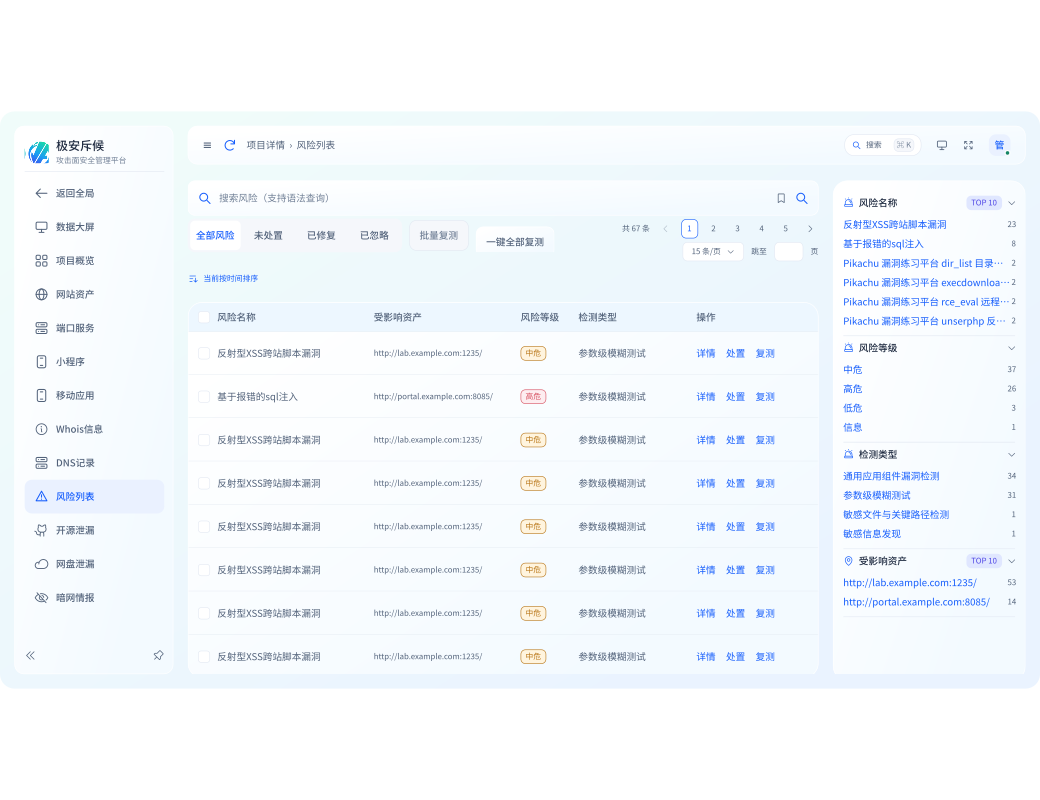
极安斥候漏洞风险界面,展示示例风险记录、受影响资产、风险等级、检测类型及处置复测操作

漏洞风险

  • 围绕应用系统、通用组件与端口服务开展漏洞检测,排查弱口令、敏感信息、敏感文件与关键路径风险。
  • 按端口范围、检测模块和漏洞等级配置扫描策略,支持“两高一弱”检查及指定漏洞的专项排查。
  • 关联受影响资产、验证步骤与漏洞证明,提供漏洞描述和修复建议,为风险研判与处置提供依据。
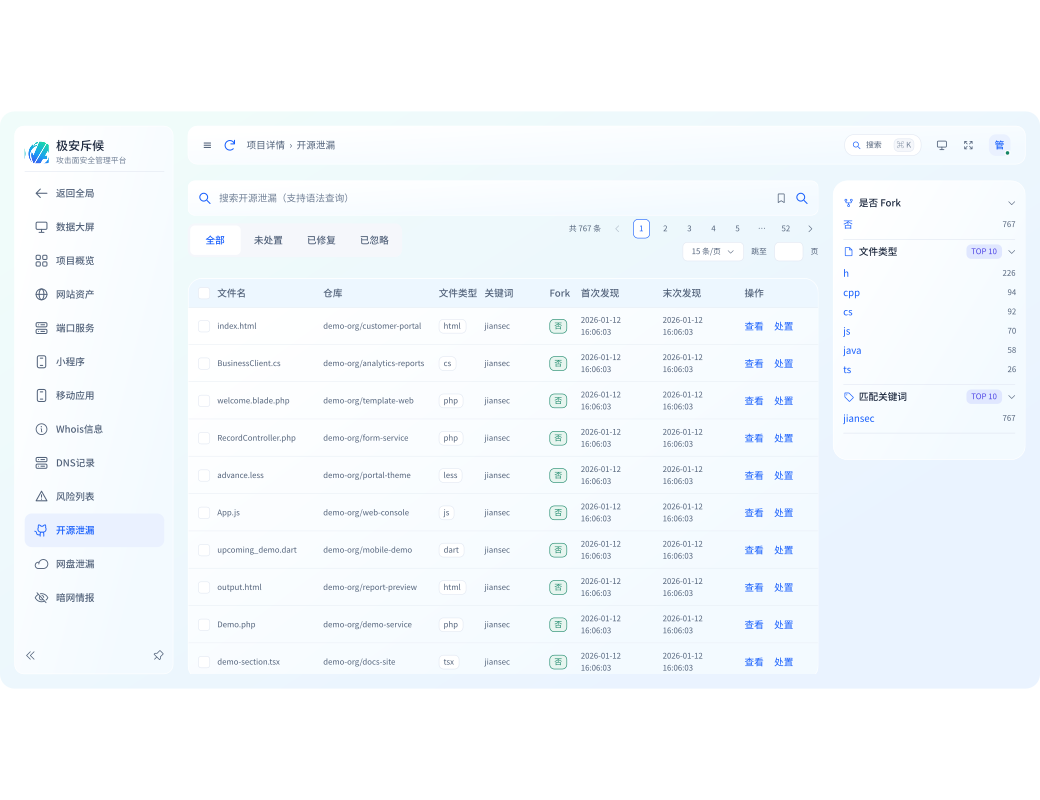
极安斥候外部泄漏情报界面,展示以 jiansec 为关键词的示例开源文件线索、仓库、发现时间及处置筛选

外部泄漏情报

  • 围绕企业名称、简称、根域名等关键字,监测开源社区、网盘平台与暗网情报中的外部泄漏线索。
  • 集中检索各渠道命中的风险信息并查看详情,辅助核对内容与企业资产的关联,研判潜在泄漏风险。
  • 对泄漏线索发起事件处置并跟踪处理状态,将外部情报纳入日常风险管理流程。
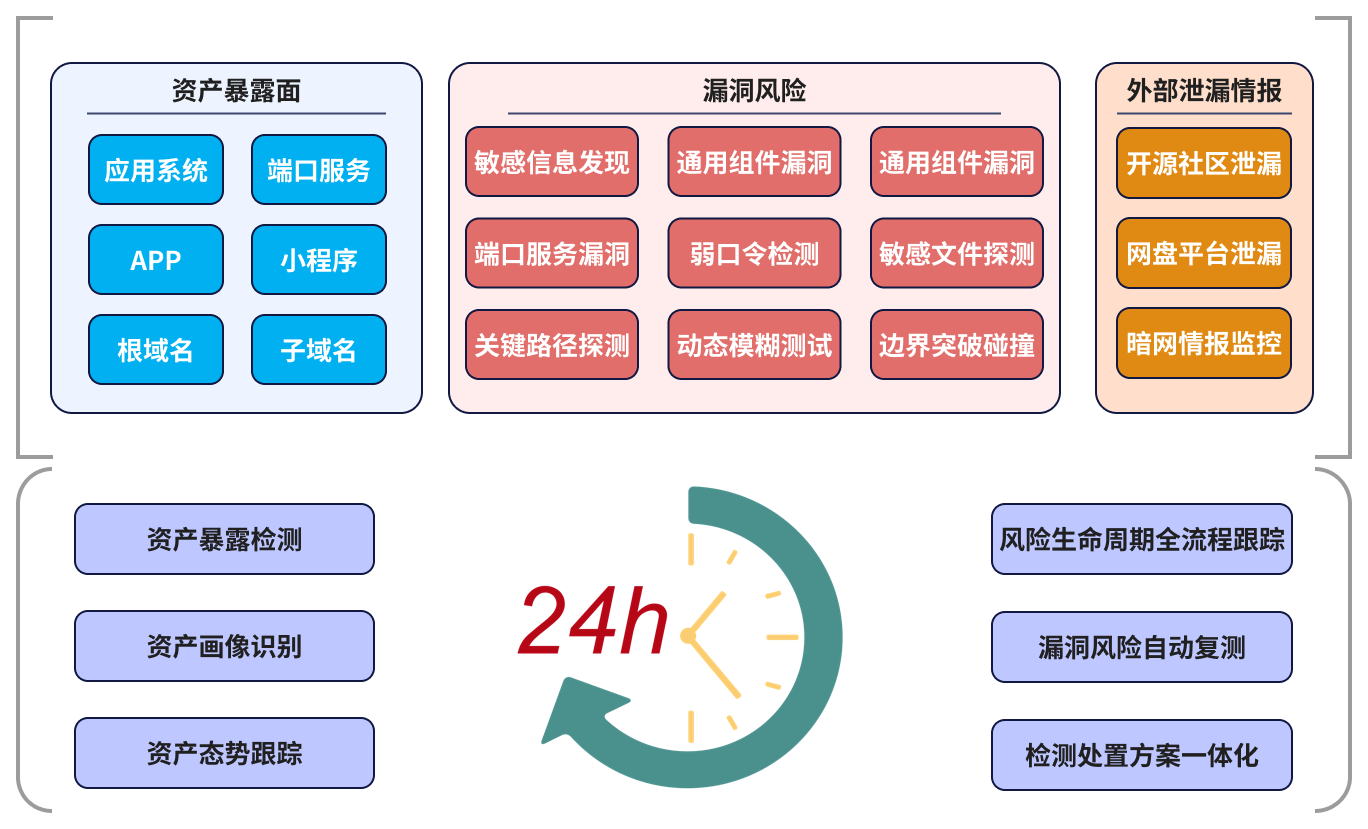
斥候持续监控概念图:覆盖资产暴露面、漏洞风险与外部泄漏情报,通过24小时持续检测、态势跟踪、风险生命周期管理与自动复测形成处置闭环

7×24 小时持续监控

  • 按业务需要设置周期任务与执行间隔,持续开展资产与风险检测,跟踪一定周期内的资产态势变化。
  • 记录漏洞生命周期及处置状态,结合修复建议跟进处理进展,保留从发现到复核的过程记录。
  • 支持对单个、批量或全部漏洞一键复测,确认修复后自动更新状态,并将复测结果记入生命周期。

核心优势

浙江极安信息科技有限公司自主研发的先进攻击面安全管理平台。

全天候监控

常态化、全天候的监控资产暴露面、漏洞风险以及外部泄漏情报。极大地缩短安全风险发现与处置的窗口期。

风险闭环处置

自带漏洞与外部泄漏风险全生命周期跟踪,通过自动复测与处置流程,实现问题真正处置到位,真正闭环,杜绝"带病上岗"。

智能自动化

全流程自动化、智能化监测识别与验证,极大减少人力物力的成本投入。

极安科技,致力于成为客户信赖的安全伙伴